В кол-центрі співробітники мають діяти в рамках обов’язків, які визначають права та межі їх застосування. В Oki-Toki ми вирішили це завдання за допомогою інструменту «Ролі», який знаходиться в розділі «Ролі та проєкти».Перше з чим ви познайомитеся – передустановлені ролі. Їх всього три, вони є шаблонними і не можуть коригуватися:
- Адмін – користувач з максимальними правами, має доступ до всіх функцій в компанії;
- Супервайзер – має схожий з адміністратором доступ, але обмежений у фінансових налаштуваннях, KPI та налаштуваннях безпеки;
- Оператор – може створювати тікет в техпідтримку, дивитись журнал дзвінків та чатів, переглядати дзвінки всіх користувачів, а також за замовчуванням йому доступні всі віджети на операційному місці.
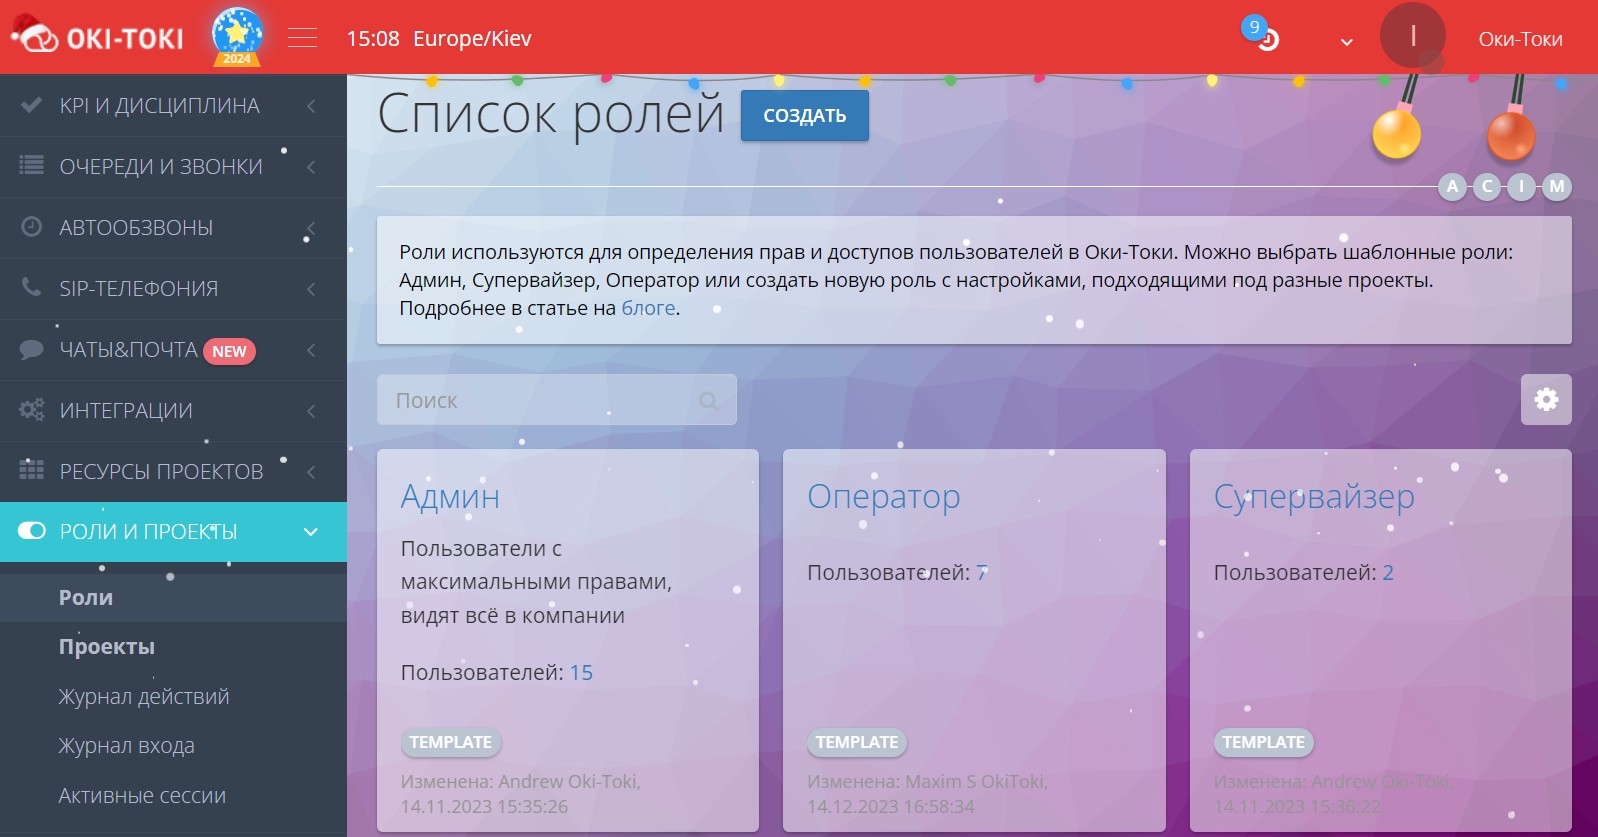
Важливо! Роль Адмін встановлюється першому створеному користувачу в компанії.
Як розподілити ролі між співробітниками кол-центру?
Щоб розподілити ролі в кол-центрі, для початку потрібно визначити, хто які завдання та функції буде виконувати. Наприклад, оператору не потрібно займатися аналітичною обробкою даних, а супервайзеру необхідно мати доступ до змін і розкладу. Якщо є ОКК – йому потрібен доступ до оціночних листів і проведенню перевірки. Тому важливо чітко визначити сферу відповідальності кожної ролі та врахувати специфіку вашого кол-центру.
Встановлення шаблонних ролей в Oki-Toki
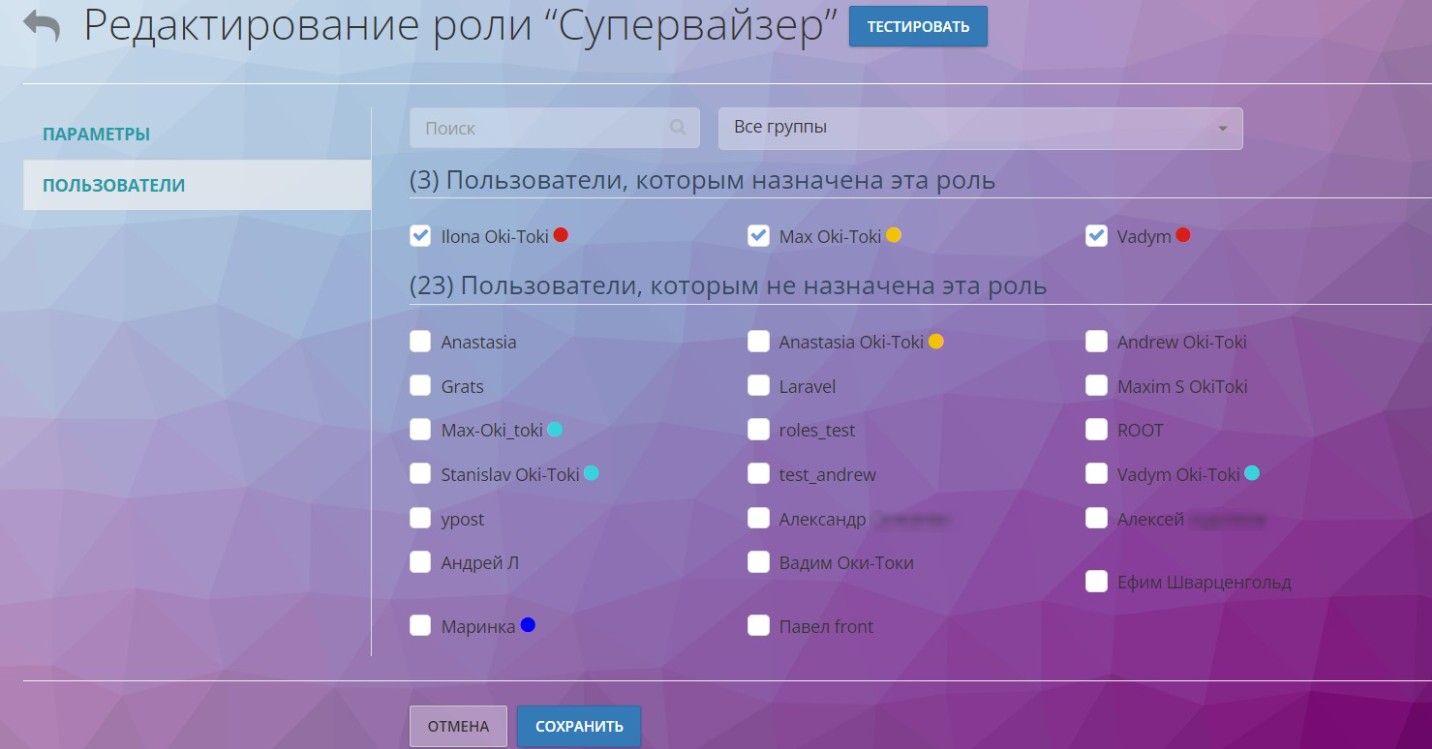
Щоб масово роздати користувачам права в системі, потрібно перейти в Список ролей, відкрити шаблонну роль, наприклад “Оператор” і призначити її користувачам. Встановлення прапорців на користувачах надасть їм роль. Після вибору користувачів, обов’язково натисніть кнопку “Зберегти”, розташовану наприкінці сторінки.
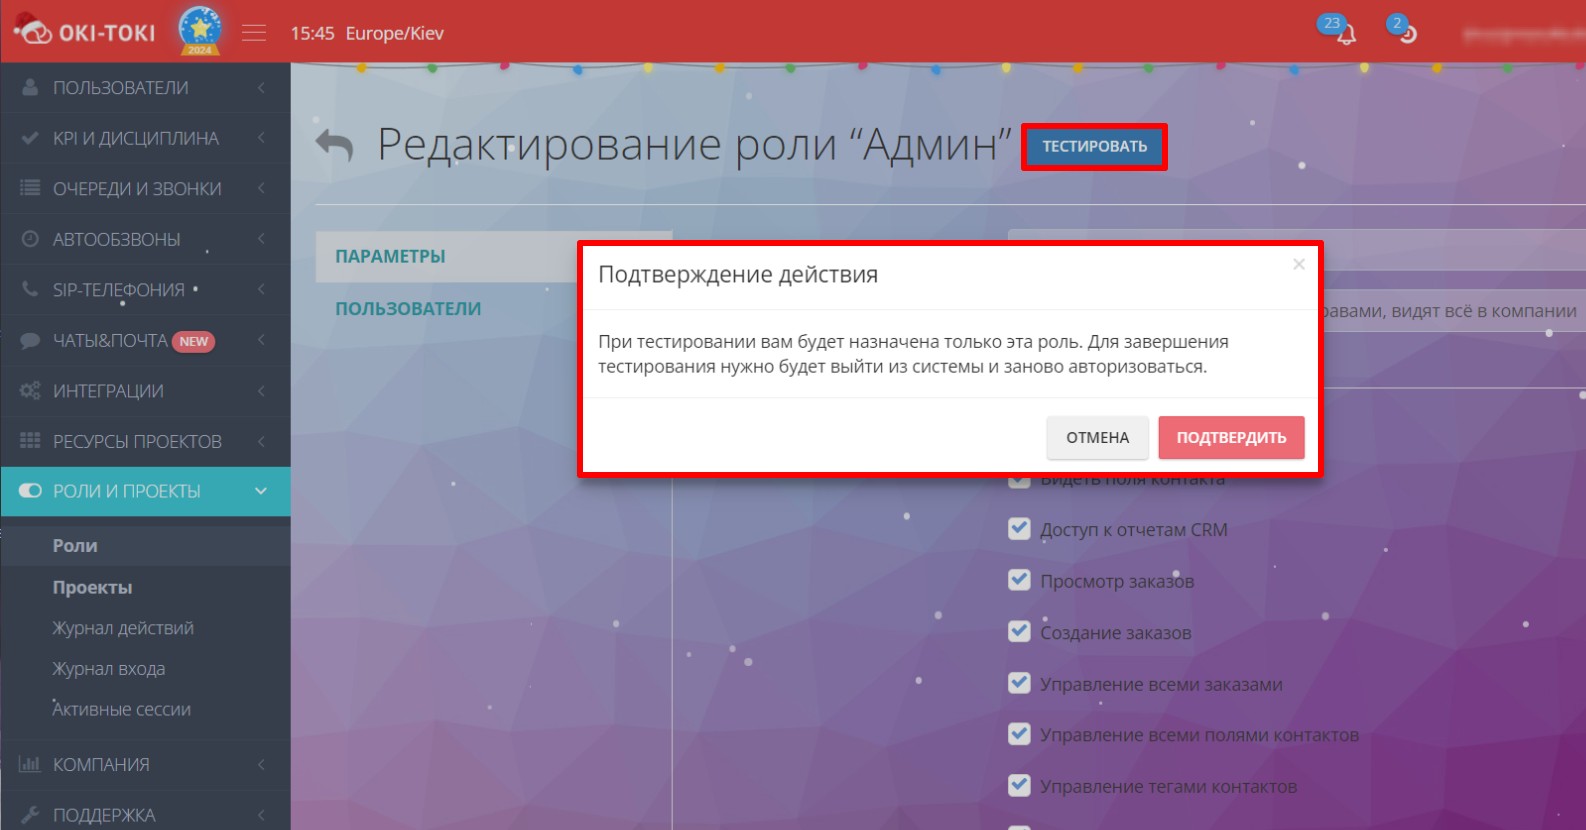
NEW! Щоб адміністратор бачив наглядніше, що буде бачити користувач і до чого матиме доступ – ми додали в інтерфейс кнопку для тестування ролі. При натисканні на “Тестувати” вам буде призначена лише ця роль. Для завершення тестування потрібно просто вийти з системи та знову авторизуватись.
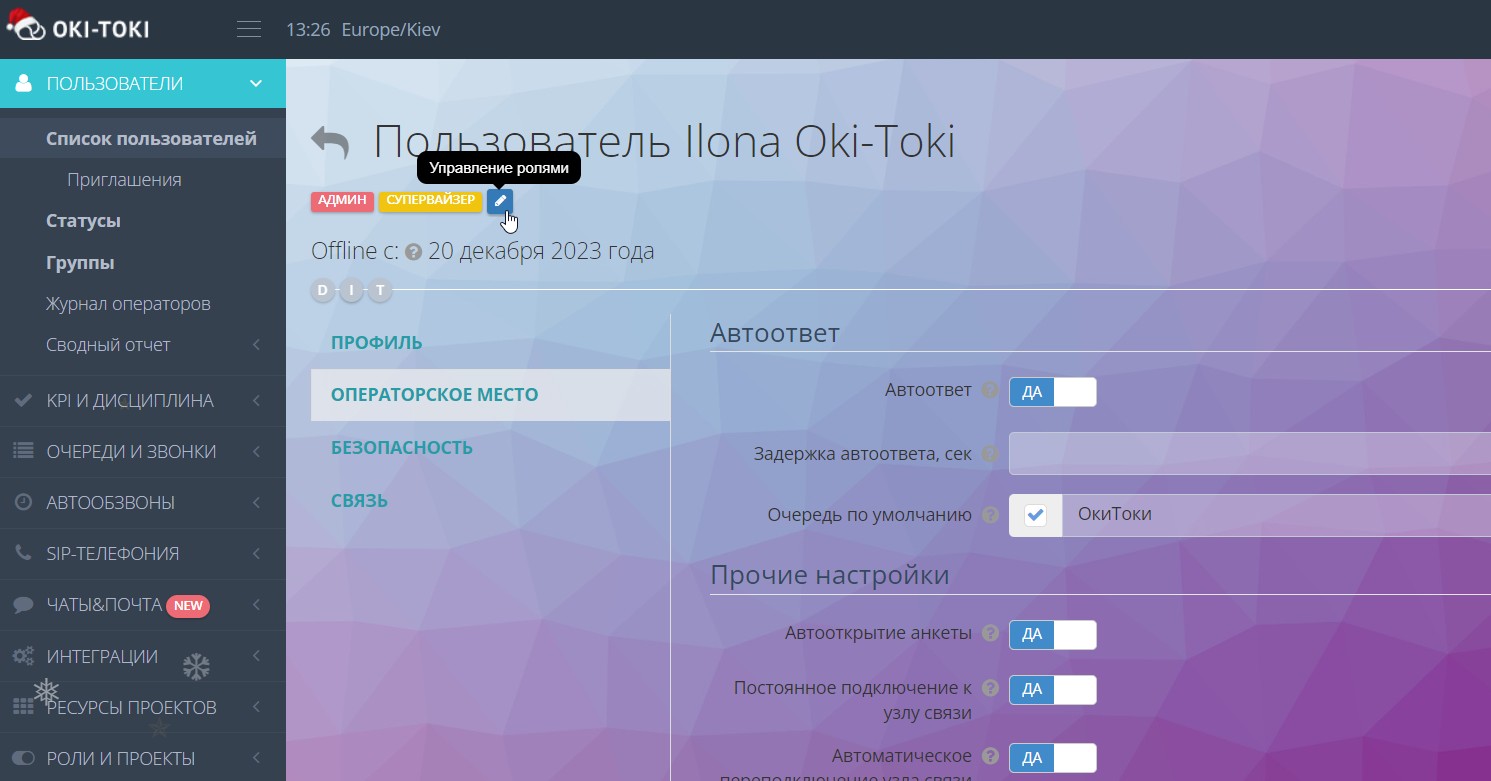
При додаванні нового користувача в Oki-Toki можна одразу призначити йому потрібну роль на сторінці налаштувань.
Індивідуальні ролі та проєкти
В Oki-Toki ви можете створити спеціальні ролі для ваших користувачів, а також налаштувати доступи для кожного проєкту. Ці інструменти допоможуть вам адаптувати систему під потреби вашої команди. Ви можете визначити, які функції та розділи будуть доступні співробітникам, що спростить роботу кол-центру та захистить дані.
Як створити роль для користувача в Oki-Toki
Якщо шаблонні доступи вам не підходять – можна створити свої ролі з підходящими правами для користувачів.
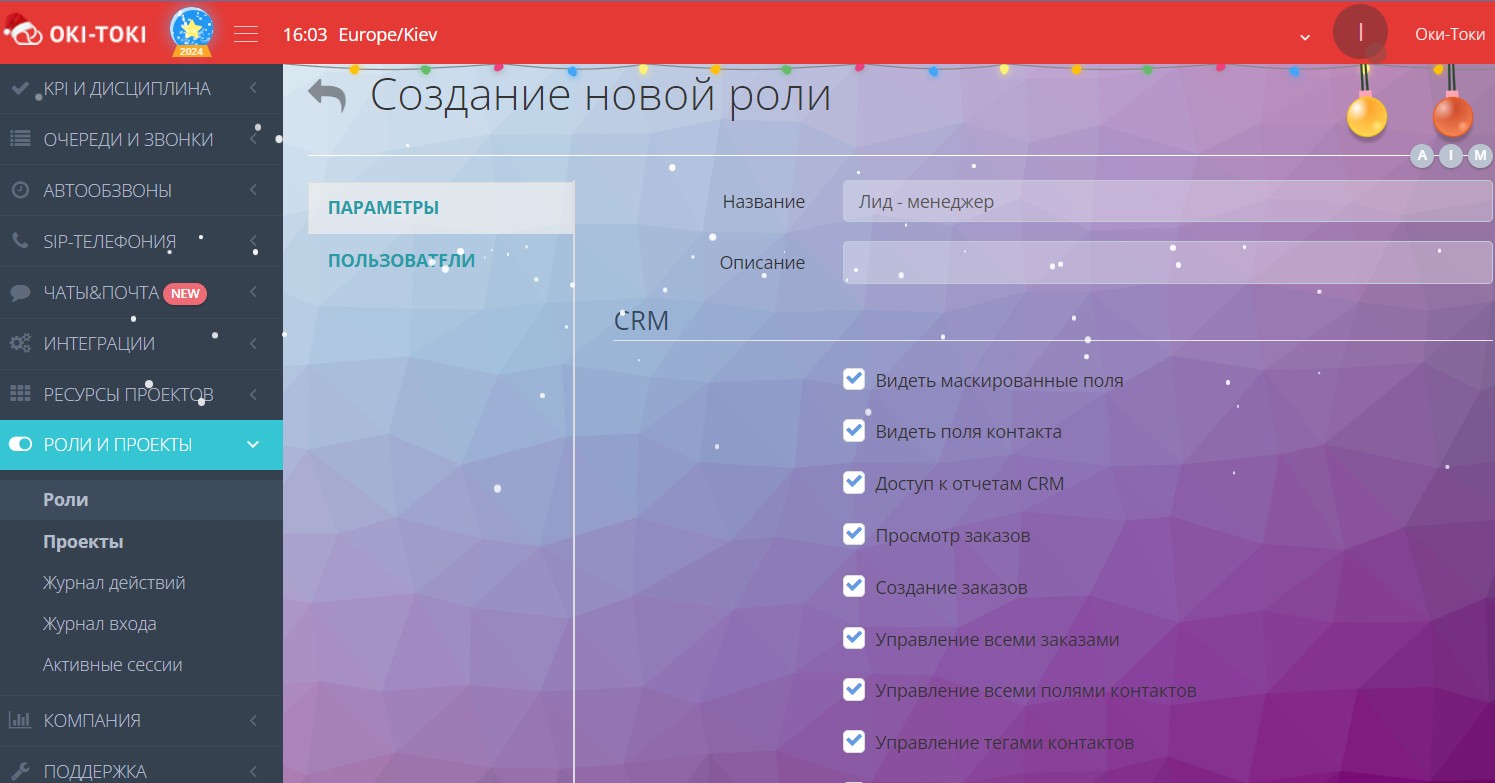
- Для створення нової ролі перейдіть в розділ “Ролі” та натисніть кнопку “Створити”;
- Придумайте назву, можете додати опис, налаштуйте доступи до функціоналу Oki-Toki.
- У розділі “Користувачі” виберіть співробітників, яким потрібно призначити створену роль. Якщо співробітників у кол-центрі багато – можна їх відсортувати за групами, детальніше у статті на блозі.
- Не забудьте зберегти налаштування.
Внизу ролі є налаштування для виводу користувачів в offline, яке необхідне щоб зміни набули чинності.
Налаштування доступів із розділів Oki-Toki
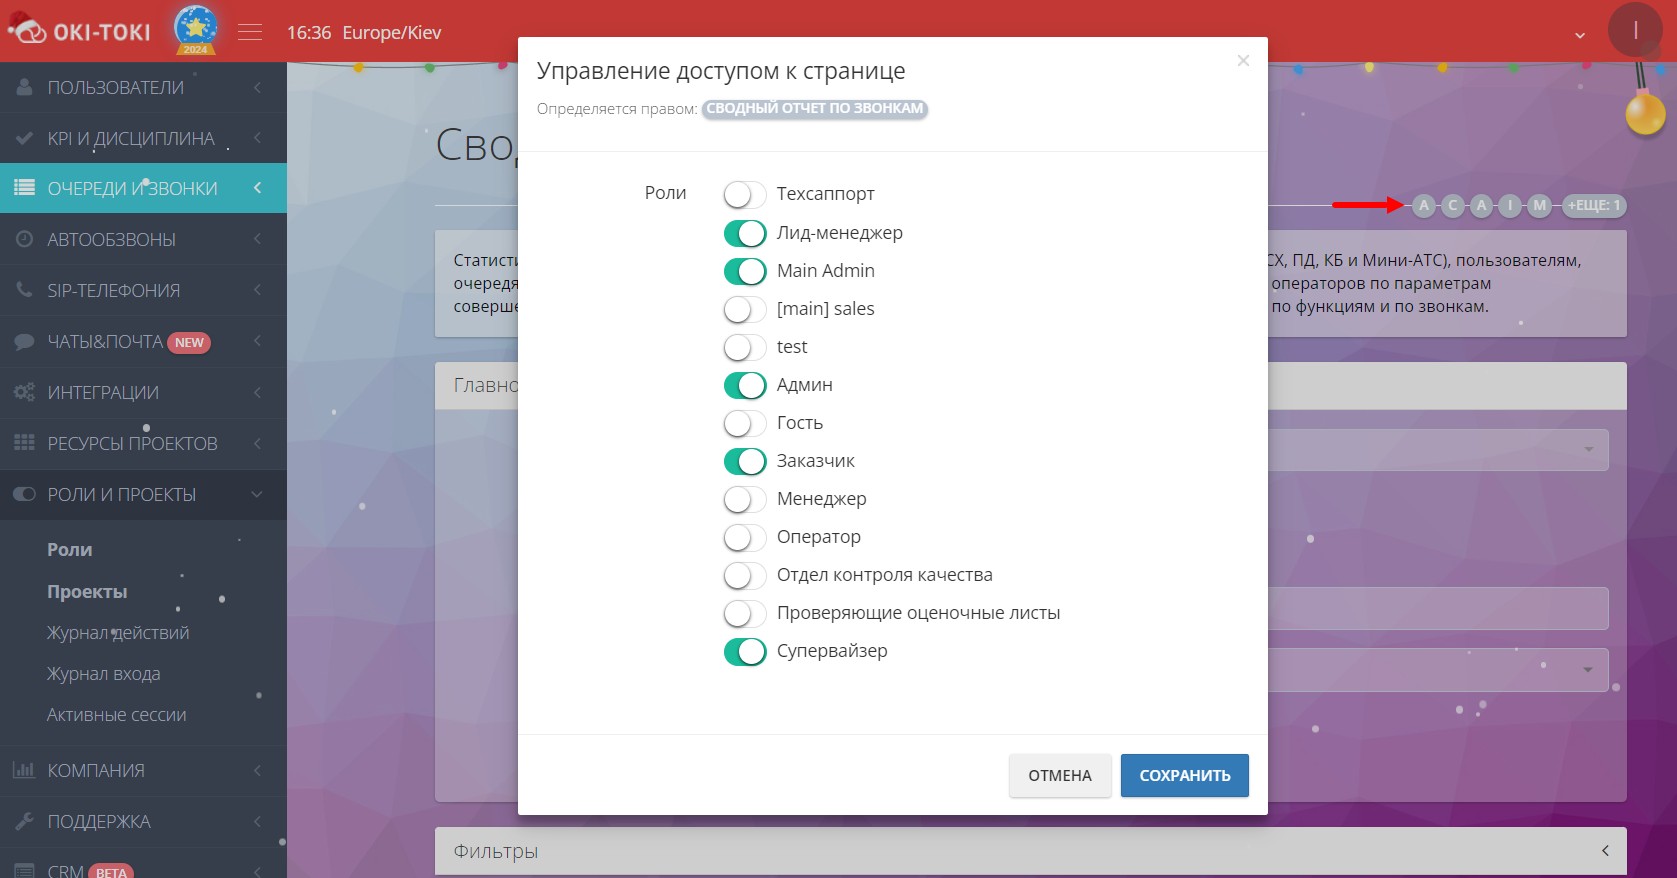
В Oki-Toki можна керувати доступом до сторінки, звіту чи розділу, перебуваючи прямо в ньому. Для цього наведіть курсор на круглі іконки та натисніть “Встановити”. У відкритому вікні можна дозволити або заборонити доступ до розділу за допомогою перемикача зліва від необхідної ролі.
Ролі та проєкти
Якщо стандартно надані ролі та їх налаштування не підходять і потрібні особливі обмеження – в Oki-Toki є «покращена безпека», яка розподіляє доступи за допомогою проєктів.Покращений режим безпеки дозволяє створювати проєкти, які будуть незалежні один від одного та приховані від певних співробітників. Можна розподіляти черги, автообдзвони тощо по проєктах, до яких можна додати користувачів, а решта співробітників їх не побачать. Детальніше про це є окрема стаття на блозі.
Як визначити ролі в кол-центрі?
В кол-центрі можуть бути різні ролі для співробітників, які виконують певні функції та мають свої обов’язки. Ось кілька стандартних ролей, які можуть бути в кол-центрі:
- Оператори – спеціалісти, відповідальні за прийом дзвінків, обдзвон клієнтів, обробку замовлень, фіксацію даних в CRM системі кол-центру;
- Супервайзери – керують роботою операторів, навчають їх, контролюють робочі зміни, складають звітність та допомагають вирішувати складні питання клієнтів;
- Адміністратори відповідають за організацію та контроль роботи кол-центру, обслуговування системи, складання звітності та стабільну роботу сервісів обробки дзвінків.
- Технічні фахівці – співробітники, які займаються вирішенням технічних питань, інтеграціями, налаштуваннням мережного обладнання та відповідають за справну роботу всієї системи.
- Менеджери з продажу – якщо кол-центр продає товари та послуги, то ці співробітники вивчають інформацію для приваблення нових клієнтів та збільшення продажів.
Щоб було легше організувати систему ролей в Oki-Toki, можна виконати наступні кроки:
- Визначте, які права та доступи потрібні у вашому кол-центрі на основі обов’язків та функцій, які виконують співробітники.
- Створіть ролі в Oki-Toki з доступами, які будуть відповідати потребам вашої команди.
- Призначте вашим операторам, супервайзерам, менеджерам відповідні ролі для зручної і продуктивної роботи в системі.
- Після створення та налаштування доступів навчіть співробітників, як правильно використовувати свої ролі та як вони можуть вплинути на роботу кол-центру.
- Моніторте роботу кол-центру та оцінюйте ефективність системи ролей. При необхідності вносьте зміни та корективи.
Створення та налаштування ролей в Oki-Toki дозволить вам точно визначити, які функції та можливості доступні кожному користувачу, забезпечуючи гнучке управління та підвищуючи безпеку даних вашого кол-центру.